Domain riesentanker.de kaufen?
Wir ziehen mit dem Projekt
riesentanker.de um.
Sind Sie am Kauf der Domain
riesentanker.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain riesentanker.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
HB-Druck Beladung Schild mit Text Transport Fracht waagerecht A0 (841x1189mm)Sie erhalten ihr Schild aus einer 2mm starken Aluminium-Verbundplatte. Produkteigenschaften Aluverbundplatten bestehen aus einem Polyethylen-Kern und sind beidseitig mit Aluminium-Schichten versehen. Dieses hochwertige Material ist bruch- und...149,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fock, Gorch: Seefahrt ist not!Seefahrt ist not! , Über die Liebe zur See und ihre Tücken. Der Roman erzählt uns vom Leben der Finkenwerder Familie Mewes, die seit Generationen vom Fischfang lebt. Ihr Sohn wird spaßeshalber Klaus Störtebeker genannt. Das Segelschulschiff "Gorch Fock" kennt jeder, nicht nur Angler und Segler. Seinen Namen hat es vom Künstlernamen Johann Kinaus, der auch auf einem alten 10-DM-Schein zu sehen. , Elektromotoren > Elektromotoren & -teile , Erscheinungsjahr: 202205, Produktform: Leinen, Titel der Reihe: Perlen der Literatur#2#, Autoren: Fock, Gorch, Seitenzahl/Blattzahl: 256, Abbildungen: Farbiges, vom Designer gestaltetes Vorsatzpapier, Keyword: Mutter-Sohn-Konflikt; Hamburger Plattedeutsch; zur leichten Lesbarkeit bearbeitet; Fischfang in Finkenwerder 1887; Familiengeschichten; Vater-Sohn-Konflikt, Fachschema: Seefahrt / Roman, Erzählung, Erinnerung, Fachkategorie: Historische Abenteuerromane~Meeresgeschichten~Familienleben, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Klassische Belletristik, Thema: Eintauchen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Input Verlag, Verlag: Input Verlag, Verlag: Input-Verlag, Ralf Plenz, Länge: 209, Breite: 121, Höhe: 18, Gewicht: 338, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: LETTLAND (LV), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Welches Schiff liegt im Hamburger Hafen?
Welches Schiff liegt im Hamburger Hafen? Diese Frage ist nicht einfach zu beantworten, da der Hamburger Hafen einer der größten und geschäftigsten Häfen Europas ist. Täglich legen hier unzählige Schiffe aus aller Welt an, um ihre Fracht zu laden oder zu löschen. Von Containerschiffen über Kreuzfahrtschiffe bis hin zu Frachtschiffen ist alles vertreten. Um herauszufinden, welches spezifische Schiff gerade im Hamburger Hafen liegt, müsste man entweder vor Ort sein oder die aktuellen Hafeninformationen konsultieren. **
-
Welches Schiff liegt im Hafen von Funchal?
Welches Schiff liegt im Hafen von Funchal? Diese Frage kann nur spezifisch beantwortet werden, wenn man Informationen über den aktuellen Schiffsverkehr in Funchal hat. Der Hafen von Funchal auf der portugiesischen Insel Madeira ist ein wichtiger Anlaufpunkt für Kreuzfahrtschiffe und Frachtschiffe. Es ist möglich, dass zu einem bestimmten Zeitpunkt verschiedene Schiffe im Hafen liegen, je nach ihrem Fahrplan und den aktuellen Bedingungen. Um herauszufinden, welches Schiff gerade im Hafen von Funchal liegt, müsste man die aktuellen Hafeninformationen oder eine Schiffsverfolgungswebsite konsultieren. **


Wie erfolgt der Übergang vom Schiff zum Hafen?
Der Übergang vom Schiff zum Hafen erfolgt in der Regel über sogenannte Landungsbrücken oder Anlegestellen. Dort legt das Schiff an und die Passagiere können über eine Gangway oder einen Steg das Schiff verlassen und an Land gehen. Oft gibt es auch spezielle Anlegestellen für Fähren oder Kreuzfahrtschiffe, die über eine größere Infrastruktur wie Terminals oder Anlegeplätze verfügen. **
Wie lautet die korrekte Formulierung: "Das Schiff liegt im Hafen" oder "Das Schiff steht im Hafen" oder sind beide Varianten möglich?
Beide Varianten sind möglich und korrekt. "Das Schiff liegt im Hafen" wird häufiger verwendet und beschreibt die Position des Schiffes auf dem Wasser. "Das Schiff steht im Hafen" kann verwendet werden, um die Position des Schiffes an Land zu beschreiben. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
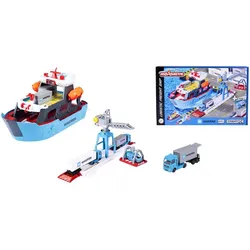
MAJORETTE 212050039 Creatix Spielzeug-Hafen mit Container-Schiff - Maersk Logistik HafenstationMAN Truck mit 20ft Container, fahrbarer Kran mit Ladefläche, Container zum Anheben, 2 Rettungs- boote, 52 cm, BSK kompat. mit Creatix Straßensystem39,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
HB-Druck Beladung Schild mit Text Transport Fracht waagerecht A0 (841x1189mm)Sie erhalten ihr Schild aus einer 2mm starken Aluminium-Verbundplatte. Produkteigenschaften Aluverbundplatten bestehen aus einem Polyethylen-Kern und sind beidseitig mit Aluminium-Schichten versehen. Dieses hochwertige Material ist bruch- und...149,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fock, Gorch: Seefahrt ist not!Seefahrt ist not! , Über die Liebe zur See und ihre Tücken. Der Roman erzählt uns vom Leben der Finkenwerder Familie Mewes, die seit Generationen vom Fischfang lebt. Ihr Sohn wird spaßeshalber Klaus Störtebeker genannt. Das Segelschulschiff "Gorch Fock" kennt jeder, nicht nur Angler und Segler. Seinen Namen hat es vom Künstlernamen Johann Kinaus, der auch auf einem alten 10-DM-Schein zu sehen. , Elektromotoren > Elektromotoren & -teile , Erscheinungsjahr: 202205, Produktform: Leinen, Titel der Reihe: Perlen der Literatur#2#, Autoren: Fock, Gorch, Seitenzahl/Blattzahl: 256, Abbildungen: Farbiges, vom Designer gestaltetes Vorsatzpapier, Keyword: Mutter-Sohn-Konflikt; Hamburger Plattedeutsch; zur leichten Lesbarkeit bearbeitet; Fischfang in Finkenwerder 1887; Familiengeschichten; Vater-Sohn-Konflikt, Fachschema: Seefahrt / Roman, Erzählung, Erinnerung, Fachkategorie: Historische Abenteuerromane~Meeresgeschichten~Familienleben, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Klassische Belletristik, Thema: Eintauchen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Input Verlag, Verlag: Input Verlag, Verlag: Input-Verlag, Ralf Plenz, Länge: 209, Breite: 121, Höhe: 18, Gewicht: 338, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: LETTLAND (LV), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Der HafenDer Hafen , Der Hafen ist die Lebensader Hamburgs, seit jeher prägt er den Charakter der Stadt als Handelsplatz und ihr Selbstverständnis als weltoffene Metropole. Die Bewohner Hamburgs hat er früh mit fremden Gebräuchen und exotischen Handelsgütern in Berührung gebracht, hat den Takt ihrer Arbeit bestimmt und ist stets ein Sehnsuchtsort für ein besseres Leben in der Ferne gewesen. Das Fotobuch Der Hafen zeigt diesen zentralen Schauplatz von Hamburgs Geschichte und Gegenwart aus einer besonderen Perspektive. Es lässt uns den Hafen mit den Augen von vier der bedeutendsten Hamburger Hafenfotografen des 20. Jahrhunderts sehen und geht damit über eine historische Bilddokumentation weit hinaus. Mit der jeweiligen Motivwahl und Bildsprache der Fotografen setzt jedes Kapitel einen eigenen thematischen und fotografischen Akzent. Den Auftakt macht Gustav Werbeck, der als Grafiker bei der HHLA tätig war und fast vierzig Jahre für das Unternehmen fotografierte. Seine Aufnahmen zeigen den Hafen der Vorkriegszeit und den Wiederaufbau nach dem Krieg. Die Bilder von John Holler und Germin (Gerd Mingram) rücken in eindrücklichen Porträts die Menschen und ihre Arbeit im Schiffbau in den Blick. Harald Zoch, der als Fahrer des HHLA-Vorstandsvorsitzenden im Hafen zu fotografieren begann, schließlich zeigt uns den Übergang vom Stückgutumschlag zum Einsatz des Containers, der tiefsten Zäsur in der Hafenentwicklung des 20. Jahrhunderts. , Einspritzdüsen > Einspritzanlagen & Teile , Auflage: 1. Auflage, Erscheinungsjahr: 201511, Fotograph: Werbeck, Gustav~Holler, John~Germin~Zoch, Harald, Redaktion: Rademacher, Henning, Auflage: 15001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 254, Fachschema: Hamburg / Bildband~Hamburg / Hafen, Schiffahrt, Warengruppe: HC/Bildbände/Deutschland, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 315, Breite: 255, Höhe: 30, Gewicht: 2087, Produktform: Gebunden, Genre: Reise,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welches Schiff liegt im Hamburger Hafen?
Welches Schiff liegt im Hamburger Hafen? Diese Frage ist nicht einfach zu beantworten, da der Hamburger Hafen einer der größten und geschäftigsten Häfen Europas ist. Täglich legen hier unzählige Schiffe aus aller Welt an, um ihre Fracht zu laden oder zu löschen. Von Containerschiffen über Kreuzfahrtschiffe bis hin zu Frachtschiffen ist alles vertreten. Um herauszufinden, welches spezifische Schiff gerade im Hamburger Hafen liegt, müsste man entweder vor Ort sein oder die aktuellen Hafeninformationen konsultieren. **
-
Welches Schiff liegt im Hafen von Funchal?
Welches Schiff liegt im Hafen von Funchal? Diese Frage kann nur spezifisch beantwortet werden, wenn man Informationen über den aktuellen Schiffsverkehr in Funchal hat. Der Hafen von Funchal auf der portugiesischen Insel Madeira ist ein wichtiger Anlaufpunkt für Kreuzfahrtschiffe und Frachtschiffe. Es ist möglich, dass zu einem bestimmten Zeitpunkt verschiedene Schiffe im Hafen liegen, je nach ihrem Fahrplan und den aktuellen Bedingungen. Um herauszufinden, welches Schiff gerade im Hafen von Funchal liegt, müsste man die aktuellen Hafeninformationen oder eine Schiffsverfolgungswebsite konsultieren. **
-
Wie erfolgt der Übergang vom Schiff zum Hafen?
Der Übergang vom Schiff zum Hafen erfolgt in der Regel über sogenannte Landungsbrücken oder Anlegestellen. Dort legt das Schiff an und die Passagiere können über eine Gangway oder einen Steg das Schiff verlassen und an Land gehen. Oft gibt es auch spezielle Anlegestellen für Fähren oder Kreuzfahrtschiffe, die über eine größere Infrastruktur wie Terminals oder Anlegeplätze verfügen. **
-
Wie lautet die korrekte Formulierung: "Das Schiff liegt im Hafen" oder "Das Schiff steht im Hafen" oder sind beide Varianten möglich?
Beide Varianten sind möglich und korrekt. "Das Schiff liegt im Hafen" wird häufiger verwendet und beschreibt die Position des Schiffes auf dem Wasser. "Das Schiff steht im Hafen" kann verwendet werden, um die Position des Schiffes an Land zu beschreiben. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.